چطور از سالمبودن بکاپ وردپرس مطمئن شویم؟
با بررسی اجزای بکاپ و بازیابی آزمایشی در محیط جداگانه، مطمئن شوید نسخه پشتیبان وردپرس هنگام نیاز قابل استفاده است.
تغییرهای مشکوک، انتقال ناخواسته و حسابهای ناشناس را بررسی کنید و با اقدامهای ایمن، آسیب احتمالی هک وردپرس را مهار کنید.
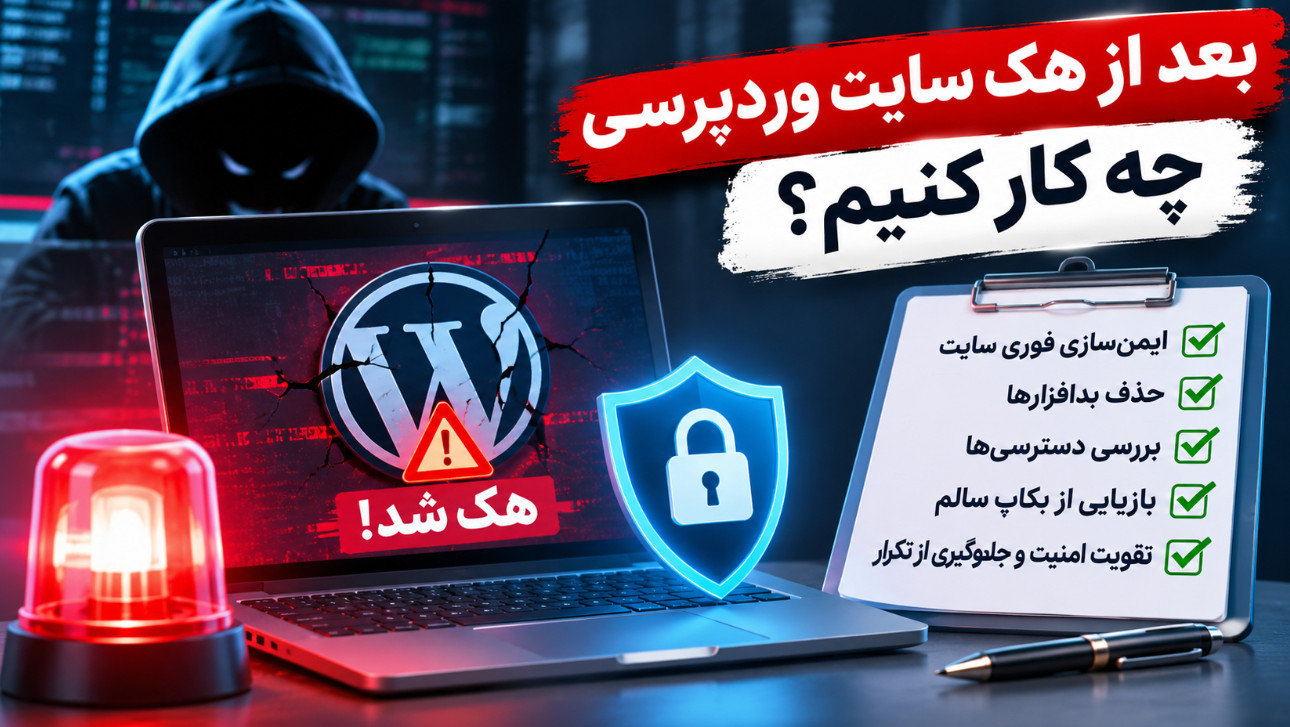
اگر به هکشدن سایت وردپرسی شک دارید، ابتدا دسترسی بازدیدکنندگان را در صورت وجود خطر محدود کنید و از فایلها و پایگاه داده نسخه پشتیبان بگیرید. سپس بدون حذف شتابزده فایلها، نشانهها را ثبت کنید و دسترسیهای مهم را از یک دستگاه مطمئن بررسی کنید.
گاهی مدیر سایت با صفحهای روبهرو میشود که به آدرس ناشناس منتقل میشود، محصولاتش تغییر کردهاند یا مشتریان از پیامهای عجیب شکایت دارند. ممکن است وردپرس همچنان ظاهراً درست کار کند، اما در پشت صحنه حساب مدیریتی ناشناس یا کد مخرب وجود داشته باشد. در مقابل، هر خطا یا کندی هم نشانه قطعی نفوذ نیست.
اگر سایت اصلاً باز نمیشود، خطای سرور بهتنهایی اثبات هک نیست. ابتدا نوع خطا و وضعیت هاست را با راهنمای سایت وردپرسی بالا نمیآید بررسی کنید. با این حال، مشاهده همزمان حساب ناشناس یا هشدار بدافزار احتمال نفوذ را جدیتر میکند.
ابتدا بکاپ بگیرید. از فایلهای سایت و پایگاه داده نسخه تهیه کنید و یک کپی را خارج از هاست، در محلی امن نگه دارید. این نسخه ممکن است آلوده باشد؛ آن را نسخه سالم فرض نکنید و برای بازگردانی فوری به کار نبرید. اگر ساخت بکاپ از پنل میزبانی ممکن نیست، از پشتیبانی هاست کمک بخواهید.
از پیامهای خطا، هشدارها، کاربران مشکوک و تغییرات قابل مشاهده تصویر بگیرید. زمان تقریبی مشاهده و اقدامهای انجامشده را یادداشت کنید. گزارشهای دسترسی و خطای سرور را نیز، اگر در پنل موجودند، برای بررسی نگه دارید؛ آنها را در اختیار افراد ناشناس نگذارید، چون ممکن است اطلاعات حساس داشته باشند.
تا پیش از تهیه نسخه و ثبت شواهد، فایلها، گزارشها و حسابهای مشکوک را حذف نکنید. حذف عجولانه ممکن است سرنخ ورود مهاجم را از بین ببرد یا فروشگاه را از کار بیندازد.
اگر سایت بازدیدکننده را به صفحه فریبنده میبرد، اطلاعات حساس جمع میکند یا پرداخت مشکوک دارد، با کمک هاست دسترسی عمومی را موقتاً محدود کنید. در صورت امکان، صفحه نگهداری را از محیطی مطمئن ارائه دهید؛ به افزونهای روی سایت آلوده برای جلوگیری از آسیب تکیه نکنید.
برای فروشگاه، درباره توقف موقت پرداخت یا سفارشگیری با ارائهدهنده درگاه هماهنگ کنید. همزمان به تیم داخلی بگویید از ورود اطلاعات مشتریان و انجام تغییرات غیرضروری خودداری کند. اگر نشانهای از دسترسی به اطلاعات مشتریان وجود دارد، موضوع را ثبت و برای ارزیابی تعهدات اطلاعرسانی و اقدام مناسب با متخصص و مراجع مربوط بررسی کنید.
اگر تصمیمگیری درباره محدودکردن دسترسی یا حفظ شواهد دشوار است، میتوانید از خدمات پشتیبانی وبدیتا ۲۴ کمک بگیرید.
ابتدا مطمئن شوید دستگاهی که برای ورود استفاده میکنید و حساب ایمیل بازیابی شما در معرض نفوذ نیستند. اگر درباره امنیت دستگاه تردید دارید، از دستگاه دیگری که به آن اعتماد دارید استفاده کنید. در غیر این صورت، تغییر رمز ممکن است دوباره در اختیار مهاجم قرار بگیرد.
پس از ثبت وضعیت و تهیه بکاپ، رمز حساب میزبانی، ایمیل مرتبط و حسابهای مدیر وردپرس را تغییر دهید. دسترسیهای انتقال فایل، پایگاه داده و سرویسهای متصل را هم بررسی کنید. اگر احتمال افشای کلیدهای درگاه یا سرویسهای دیگر وجود دارد، برای جایگزینی امن آنها با ارائهدهنده مربوط هماهنگ کنید؛ تغییر ناهماهنگ ممکن است پرداخت یا اتصال فروشگاه را قطع کند.
فهرست کاربران وردپرس و نقش آنها را با افراد مسئول تطبیق دهید. حساب ناشناس را پس از ثبت مشخصات و با احتیاط غیرفعال کنید یا دسترسی مدیریتی آن را بگیرید. برای خاتمهدادن به نشستهای فعال و بررسی دسترسیهای سرور نیز از پشتیبان فنی کمک بگیرید؛ تغییر رمز همه مسیرهای ورود مهاجم را لزوماً نمیبندد.
در پیشخوان وردپرس، افزونهها و قالبهای نصبشده را با فهرست موارد تأییدشده تیم مقایسه کنید. مورد ناشناس، غیرفعالشده بدون توضیح یا دارای تغییرات غیرمنتظره را یادداشت کنید. وجود افزونه ناشناس نشانه مهمی است، اما حذف آن بدون بررسی فایلها و پایگاه داده پاکسازی کامل محسوب نمیشود.
گزارشهای هاست و زمان تغییر فایلها میتوانند به یافتن نقطه شروع کمک کنند، ولی تاریخ تغییر بهتنهایی اثبات آلودگی نیست. بررسی فایلهای هسته وردپرس، پوشه بارگذاری، تنظیمات سرور و رکوردهای مشکوک پایگاه داده بهتر است توسط فرد آشنا با ساختار سایت انجام شود. ابزار اسکن معتبر هم میتواند سرنخ بدهد، اما نتیجه بدون هشدار آن تضمین سلامت نیست.
ابتدا بکاپ بگیرید. سپس برای بهروزرسانی وردپرس، قالب و افزونههای معتبر برنامهریزی کنید و سازگاری آنها را، ترجیحاً در محیط آزمایشی، بسنجید. افزونه یا قالبی را که منشأ قابل اعتمادی ندارد پس از بررسی وابستگیهای سایت کنار بگذارید. پیش از پاکسازی یا بازگردانی، علت احتمالی ورود را نیز برطرف کنید؛ وگرنه سایت ممکن است دوباره آلوده شود.
اگر نسخه پشتیبان سالمی دارید که از پیش از نفوذ تهیه شده، بازگردانی ممکن است مسیر مناسبی باشد. با این حال، زمان واقعی نفوذ همیشه روشن نیست و نسخه قدیمی میتواند سفارشها یا محتوای جدید را حذف کند. ابتدا بکاپ بگیرید و درباره حفظ دادههای جدید و بررسی سلامت نسخه با متخصص هماهنگ کنید.
پس از پاکسازی یا بازگردانی، با یک مرورگر مطمئن صفحات اصلی، ورود مدیر، فرمها و مسیر خرید را بررسی کنید. مطمئن شوید انتقال ناخواسته تکرار نمیشود، حساب ناشناس دسترسی ندارد و تنظیمات درگاه با اطلاعات مورد تأیید شما یکسان است. وضعیت هشدارهای سرویسهای امنیتی و جستوجو را نیز از پنل رسمی آنها پیگیری کنید؛ ممکن است بررسی مجدد هشدار فوراً انجام نشود.
در روزهای بعد، گزارشها، تغییر کاربران و رفتار صفحات را زیر نظر بگیرید و بکاپهای جدید را در محل امن نگه دارید. اگر فایل مشکوک برمیگردد، منشأ ورود مشخص نیست، اطلاعات مشتریان در خطر بوده یا چند بخش سایت همزمان آسیب دیدهاند، بررسی تخصصی ضروری است. در این شرایط میتوانید از تیم پشتیبانی وبدیتا ۲۴ کمک بگیرید.
با بررسی اجزای بکاپ و بازیابی آزمایشی در محیط جداگانه، مطمئن شوید نسخه پشتیبان وردپرس هنگام نیاز قابل استفاده است.